


Los interruptores industriales se han vuelto indispensables en la automatización industrial moderna. Su sólida resistencia a las interferencias, confiabilidad y estabilidad satisfacen las demandas de comunicación de la automatización industrial, el monitoreo y otros campos. Conectan, gestionan y coordinan varios dispositivos y sistemas, proporcionando un entorno de comunicación estable y eficiente para la automatización industrial. A la hora de configurar conmutadores industriales se debe prestar atención a una serie de puntos clave para aprovechar al máximo su rendimiento, seguridad y fiabilidad. Este artículo se centrará en los pasos y consideraciones importantes para la configuración de conmutadores industriales para ayudar a optimizar las redes industriales.
Asignación de direcciones IP y subredes
La asignación de direcciones IP y la creación de subredes para conmutadores industriales son pasos de configuración críticos que garantizan que los dispositivos se comuniquen correctamente mientras mantienen la independencia lógica. A continuación se describen los pasos:
Asignación de dirección IP:
- Comprenda el plan de red para determinar el rango de direcciones IP, la máscara de subred, la puerta de enlace, etc.
- Seleccione el rango de direcciones IP:Elija un rango de direcciones IP no utilizado según el plan para evitar conflictos.
- Asignar IP al conmutador:Inicie sesión en la interfaz de administración y configure la dirección IP para la interfaz de administración del conmutador.
- Configurar la puerta de enlace predeterminada:Configure la puerta de enlace predeterminada, normalmente la dirección IP del enrutador o firewall conectado.
División de subred:
- Determinar el plan de subred:Considere el diseño de la red, los requisitos funcionales y la seguridad para determinar la cantidad de subredes y las direcciones IP necesarias.
- Seleccionar máscara de subred:Elija una máscara de subred según la cantidad de hosts para garantizar suficientes direcciones IP.
- Dividir subredes:Divida el rango de IP según la máscara de subred para garantizar suficientes direcciones IP para el uso del host.
- Asociar VLAN y subredes:Utilice VLAN para aislar dispositivos, asociando cada VLAN con una subred específica.
- Configurar enrutamiento:Si se requiere comunicación entre-subredes, configure enrutadores o conmutadores de capa 3 para habilitar el reenvío de datos.
- Prueba de conectividad y comunicación:Verifique que los dispositivos de diferentes subredes puedan comunicarse entre sí.
Configuración de VLAN
La configuración de VLAN agrupa los dispositivos de manera lógica, mejorando la seguridad y la eficiencia de la administración y al mismo tiempo previene las tormentas de transmisión.
- Inicie sesión en la interfaz de gestión:Acceda a la interfaz de administración del conmutador a través de su dirección IP.
- Cree una VLAN:Establezca una nueva VLAN dentro de la configuración de VLAN.
- Agregue una VLAN:Asigne una ID y un nombre a la VLAN.
- Puertos asociados:Especifique qué puertos pertenecen a la VLAN, marcados o no marcados.
- Configurar interfaces VLAN:Configure interfaces virtuales para cada VLAN, incluidas las direcciones IP.
- Comunicación de prueba:Verifique que los dispositivos en diferentes VLAN puedan comunicarse normalmente y probar el enrutamiento.
- Configurar el etiquetado VLAN (opcional):Configure el etiquetado al pasar información de VLAN entre varios conmutadores.
- Guardar configuración:Guarde y aplique los cambios después de completar la configuración.
Configuración del puerto
Configure la limitación de velocidad, el modo dúplex, el control de flujo y otras configuraciones para cada puerto. La limitación del ancho de banda controla el flujo de tráfico para mejorar el rendimiento de la red.
- Configure límites de velocidad para escenarios específicos, como evitar que el tráfico excesivo afecte el rendimiento.
- Garantiza los requisitos de ancho de banda para aplicaciones críticas y evita que las aplicaciones no-críticas afecten el rendimiento.
- Limite las tormentas de transmisión para reducir la congestión e inestabilidad de la red.
- Evite el agotamiento de los recursos y mantenga el funcionamiento estable de la red.
- Proporcionar una base para implementar políticas de QoS estableciendo diferentes tasas según los requisitos.
Configuración STP/RSTP/MSTP
El protocolo de árbol de expansión (STP), el protocolo de árbol de expansión rápido (RSTP) y el protocolo de árbol de expansión múltiple (MSTP) evitan bucles y mejoran la estabilidad de la red.
- PTS:Convergencia más lenta, adecuada para redes simples.
- RSTP:Convergencia más rápida, proporciona una detección rápida de bucles.
- MSTP:Control de bucle más granular, adecuado para redes grandes.
Al configurar STP/RSTP/MSTP, tenga en cuenta estos detalles clave:
Configuración STP:
- Selección del puente raíz:Seleccionar el puente raíz es un paso crítico en STP. Priorice el conmutador con la prioridad más baja y la dirección MAC como puente raíz para garantizar la ruta más corta.
- Configuración de función de puerto:Los puertos del switch tienen funciones distintas, como puertos raíz, puertos designados y puertos alternativos. Asegúrese de que a cada puerto del switch se le asigne correctamente su función.
- Configuración de costo del puerto:Establezca un valor de costo para cada puerto, lo que influye en la selección de los puertos raíz y designados. Los puertos con costos más bajos tienen más probabilidades de convertirse en puertos designados.
- Tiempo de convergencia:STP converge lentamente, lo que puede provocar interrupciones en la red. Considere la posibilidad de utilizar protocolos de árbol de expansión alternativos para una convergencia más rápida.
Configuración RSTP:
- Convergencia rápida:RSTP proporciona una convergencia rápida, pero las fluctuaciones de la red causadas por el rápido cambio de roles y estados de los puertos aún requieren atención.
- Puertos dedicados:RSTP introduce los conceptos de puertos dedicados y puertos de repuesto, eliminando la necesidad de puertos alternativos y reduciendo transiciones innecesarias de estado de puerto.
Configuración MSTP:
- Partición de instancias:MSTP permite particionar en múltiples instancias, cada una de las cuales es capaz de contener múltiples VLAN. Asegúrese de que la partición VLAN y el ID de instancia de cada instancia estén configurados correctamente.
- Selección del puente raíz:Cada instancia requiere un puente raíz. Asegúrese de que la selección del puente raíz y la configuración de prioridad sean correctas.
- Asociación de instancia:Asegúrese de que las VLAN estén asociadas correctamente con instancias MSTP para lograr un control de bucle más preciso-.
- Configuración sincronizada:Las configuraciones de MSTP en varios conmutadores deben sincronizarse para mantener un control de bucle consistente.
Consideraciones comunes:
- Compatibilidad de versiones:Asegúrese de que los conmutadores admitan la versión STP seleccionada y mantengan la compatibilidad con otros conmutadores.
- Configuración de prioridad:La configuración de prioridad del conmutador influye en la selección del puente raíz y debe configurarse adecuadamente en toda la red.
- Selección de protocolo único:STP, RSTP y MSTP son mutuamente excluyentes. Seleccione y configure un protocolo para evitar conflictos.
- Monitoreo regular:Después de la configuración, supervise periódicamente el estado de STP para garantizar el estado de la red.
- Solución de problemas:Durante las fallas de la red, la configuración y el estado de STP deben considerarse como posibles factores contribuyentes.
Al prestar atención a estos detalles, puede evitar errores comunes al configurar STP, RSTP y MSTP, estableciendo una topología de red estable y un control de bucle eficaz.
Configuración de calidad del servicio
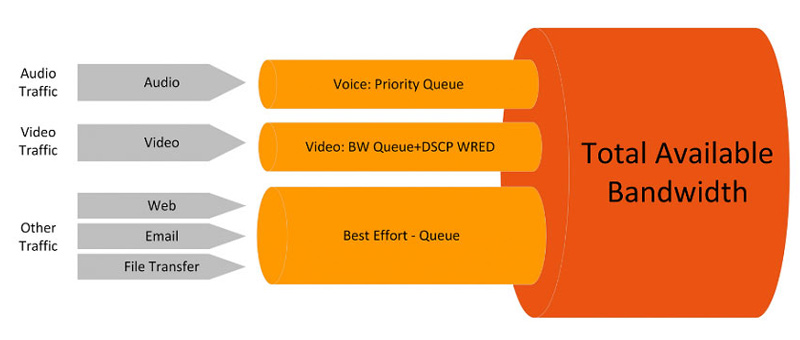
Configure QoS para garantizar que el tráfico crítico reciba una asignación de ancho de banda prioritaria y elevar la prioridad del tráfico en tiempo real-.
- Determine la clasificación del tráfico en función de los requisitos, como audio, vídeo y datos.
- Identifique tipos de tráfico utilizando reglas de clasificación y establezca límites de ancho de banda.
- Configure colas y algoritmos de programación para gestionar diferentes categorías de tráfico.
- Pruebe y optimice para garantizar que QoS logre los resultados deseados.
Configuración de seguridad
- Habilite la seguridad de puertos, la autenticación 802.1X y el filtrado de direcciones MAC para restringir el acceso al dispositivo.
- Configure ACL para controlar el tráfico entrante y saliente, protegiendo la red del acceso no autorizado.
- Establezca reglas para aplicaciones específicas para cumplir con los requisitos de cumplimiento.
Aquí nos centramos en configurar ACL (listas de control de acceso), que mejoran la seguridad de la red al evitar que el acceso no autorizado y el tráfico malicioso interrumpan las operaciones normales. Tenga cuidado al configurar las ACL y cumpla con las mejores prácticas de seguridad. Para interruptores industriales, preste especial atención a estas consideraciones críticas:
- Objetivos políticos claros:Antes de configurar las ACL, defina los objetivos de su política. Determine qué tipos de tráfico restringir y bajo qué condiciones permitir o denegar el tráfico.
- Diseño de reglas precisas:Diseñe reglas ACL con la máxima precisión para evitar impactos no deseados. Específicamente, incluya direcciones IP de origen y destino precisas, números de puerto, tipos de protocolo, etc. en las reglas. Evite comodines demasiado amplios para evitar que se bloquee el tráfico legítimo.
- Orden de reglas:Las reglas de ACL coinciden secuencialmente, lo que hace que el orden sea crítico. Coloque primero las reglas más comunes, seguidas de reglas más estrictas y específicas. Esto garantiza que el tráfico frecuente coincida y se procese rápidamente.
- Política similar a un firewall-:Al diseñar ACL, adopte un enfoque similar a un firewall-denegando todo el tráfico de forma predeterminada y agregando reglas de permiso según sea necesario. Esto ayuda a evitar que tráfico no autorizado ingrese a la red.
- Prioridad y registro:Algunos conmutadores industriales admiten la configuración de prioridades y opciones de registro para reglas de ACL. Asigne prioridades más altas a reglas críticas para una coincidencia preferencial. Además, habilitar el registro ayuda a rastrear y analizar el tráfico entrante y saliente.
- Pruebas y Validación:Después de configurar las ACL, es esencial realizar pruebas y validaciones exhaustivas. Asegúrese de que las reglas funcionen según lo previsto sin bloquear inadvertidamente el tráfico legítimo ni crear vulnerabilidades de seguridad. Pruebe la efectividad de ACL utilizando tráfico real o simulado.
- Copia de seguridad y recuperación:Antes de realizar configuraciones de ACL, haga una copia de seguridad de la configuración del conmutador. Esto le permite restaurar un estado de funcionamiento anterior si surgen problemas o las configuraciones no cumplen con las expectativas.
- Revisión y actualizaciones periódicas:Los entornos y requisitos de red pueden cambiar con el tiempo. Es fundamental revisar periódicamente las reglas de ACL y ajustarlas o actualizarlas según sea necesario.
- Documentación y Anotaciones:Agregue anotaciones y documentación claras a las reglas de ACL, explicando el propósito y la intención de cada regla. Esto ayuda a otros administradores a comprender la configuración y evita confusión sobre los objetivos de las reglas durante futuras modificaciones.
Agregación de enlaces
Link Aggregation es una tecnología que combina múltiples enlaces de red física (puertos) en un único enlace lógico. Su objetivo es aumentar el ancho de banda, proporcionar redundancia, mejorar la confiabilidad y reducir el impacto de los puntos únicos de falla. Esto resulta muy valioso en entornos de red con alta carga, alta disponibilidad y estrictos requisitos de redundancia.
Los conmutadores administrados desempeñan un papel fundamental en este proceso. Los conmutadores industriales gestionados de Guanglu Technology proporcionan las siguientes características clave para la agregación de enlaces:
- Configuración de agregación de enlaces:Configure fácilmente la agregación de enlaces para combinar varios enlaces físicos en un único enlace lógico. Los administradores pueden seleccionar qué puertos agregar y definir métodos de redundancia y equilibrio de carga.
- Soporte de protocolo:Los conmutadores administrados admiten protocolos específicos esenciales para la agregación de enlaces, como LACP o agregación estática, lo que garantiza que los enlaces combinados funcionen correctamente y permite el monitoreo del estado.
- Monitoreo de estado:Supervisa el estado de los enlaces agregados, incluido el estado de actividad, la utilización del ancho de banda y las fallas de cada enlace físico.
- Conmutación por error:Dentro de un grupo de agregación de enlaces, si un enlace físico falla, otros enlaces se hacen cargo automáticamente para mantener la conectividad de la red.
- Optimización del rendimiento:Las políticas de equilibrio de carga se pueden configurar en función de los requisitos reales, distribuyendo el tráfico de manera uniforme entre múltiples enlaces para maximizar la utilización del ancho de banda.
- Gestión Remota:Los administradores pueden configurar y supervisar la agregación de enlaces de forma remota sin-presencia en el sitio, lo que mejora la eficiencia de la gestión y la velocidad de respuesta.
Gestión y seguimiento
- Habilite protocolos de administración remota (por ejemplo, SNMP) para monitorear el estado del conmutador.
- Configure el registro para la resolución de problemas y la auditoría.
- Configure el acceso SSH para cifrar el tráfico de administración remota.
- Realice copias de seguridad periódicas de la configuración para evitar la pérdida de datos.
A través de estas configuraciones, las redes industriales pueden establecer entornos de comunicación estables, eficientes y seguros para enfrentar los desafíos de la automatización industrial. Cada paso desempeña un papel fundamental en la mejora del rendimiento, la seguridad y la confiabilidad de la red, lo que requiere ajustes apropiados basados en los requisitos reales de la red y los modelos de hardware.